

Web アプリにアクセスできるユーザーを変更するには、アクセスポイントを管理 権限が必要です。オーナー、管理者、アプリの作成者はデフォルトでこの権限を持ち、他のメンバーはカスタムロールまたはアプリごとの例外で取得できます。詳細は ロールと権限 を参照してください。
アクセス権限タイプ
アクセスレベルを変更するには、アプリの アクセスポイント ページを開き、Web アプリ カードに表示されている現在のレベルをクリックします。アクセス権限 ダイアログが開きます。 4 つのアクセスレベルがあります: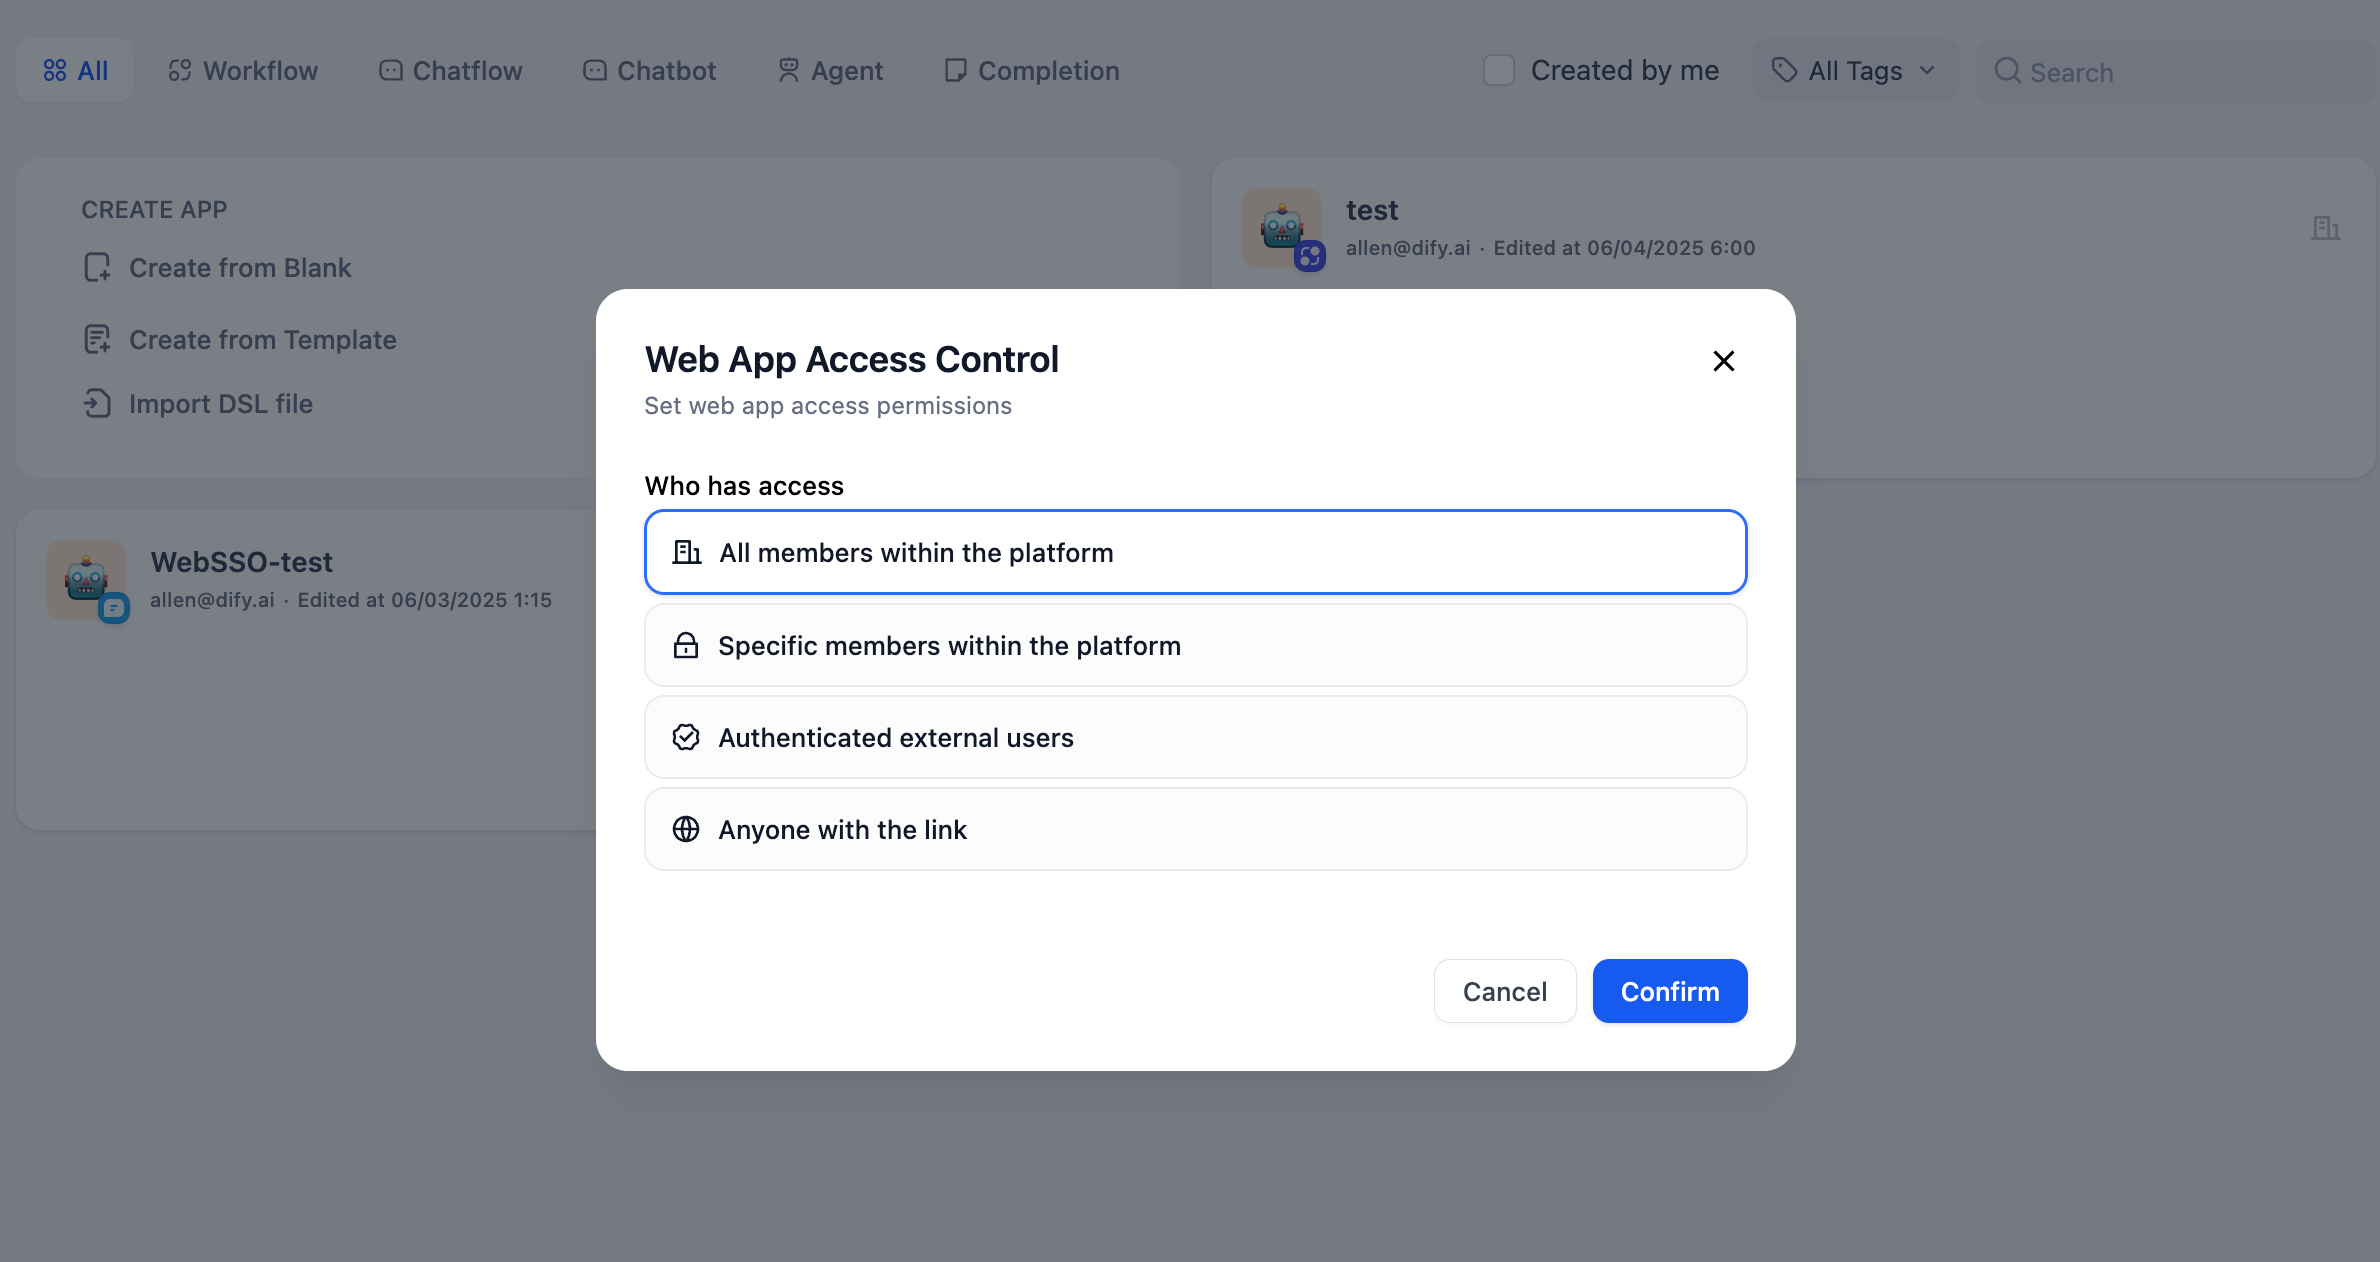
プラットフォーム内の全メンバー
プラットフォーム内のメンバーであれば、ワークスペースを問わず誰でもアプリにアクセスできます。ユーザーはプラットフォームのアカウント(パスワード、検証コード、または SSO)で認証する必要があります。 プラットフォーム内のメンバーは直接 URL からアプリにアクセスできます。ワークスペースのメンバーは、サイドバーの WEBアプリ セクションからもアプリを見つけられます。特定のプラットフォーム内メンバー
新規アプリのデフォルト設定。 プラットフォーム内の選択したグループまたは個々のメンバーへのアクセスを制限します。部門固有のツールや機密データアプリケーションに最適です。 グループまたは個人でアクセスを設定:- グループ別
- 個人別
自動権限管理のためにグループ全体を追加します。誰かがグループに参加するとアプリへのアクセス権を取得し、退出するとアクセス権が取り消されます。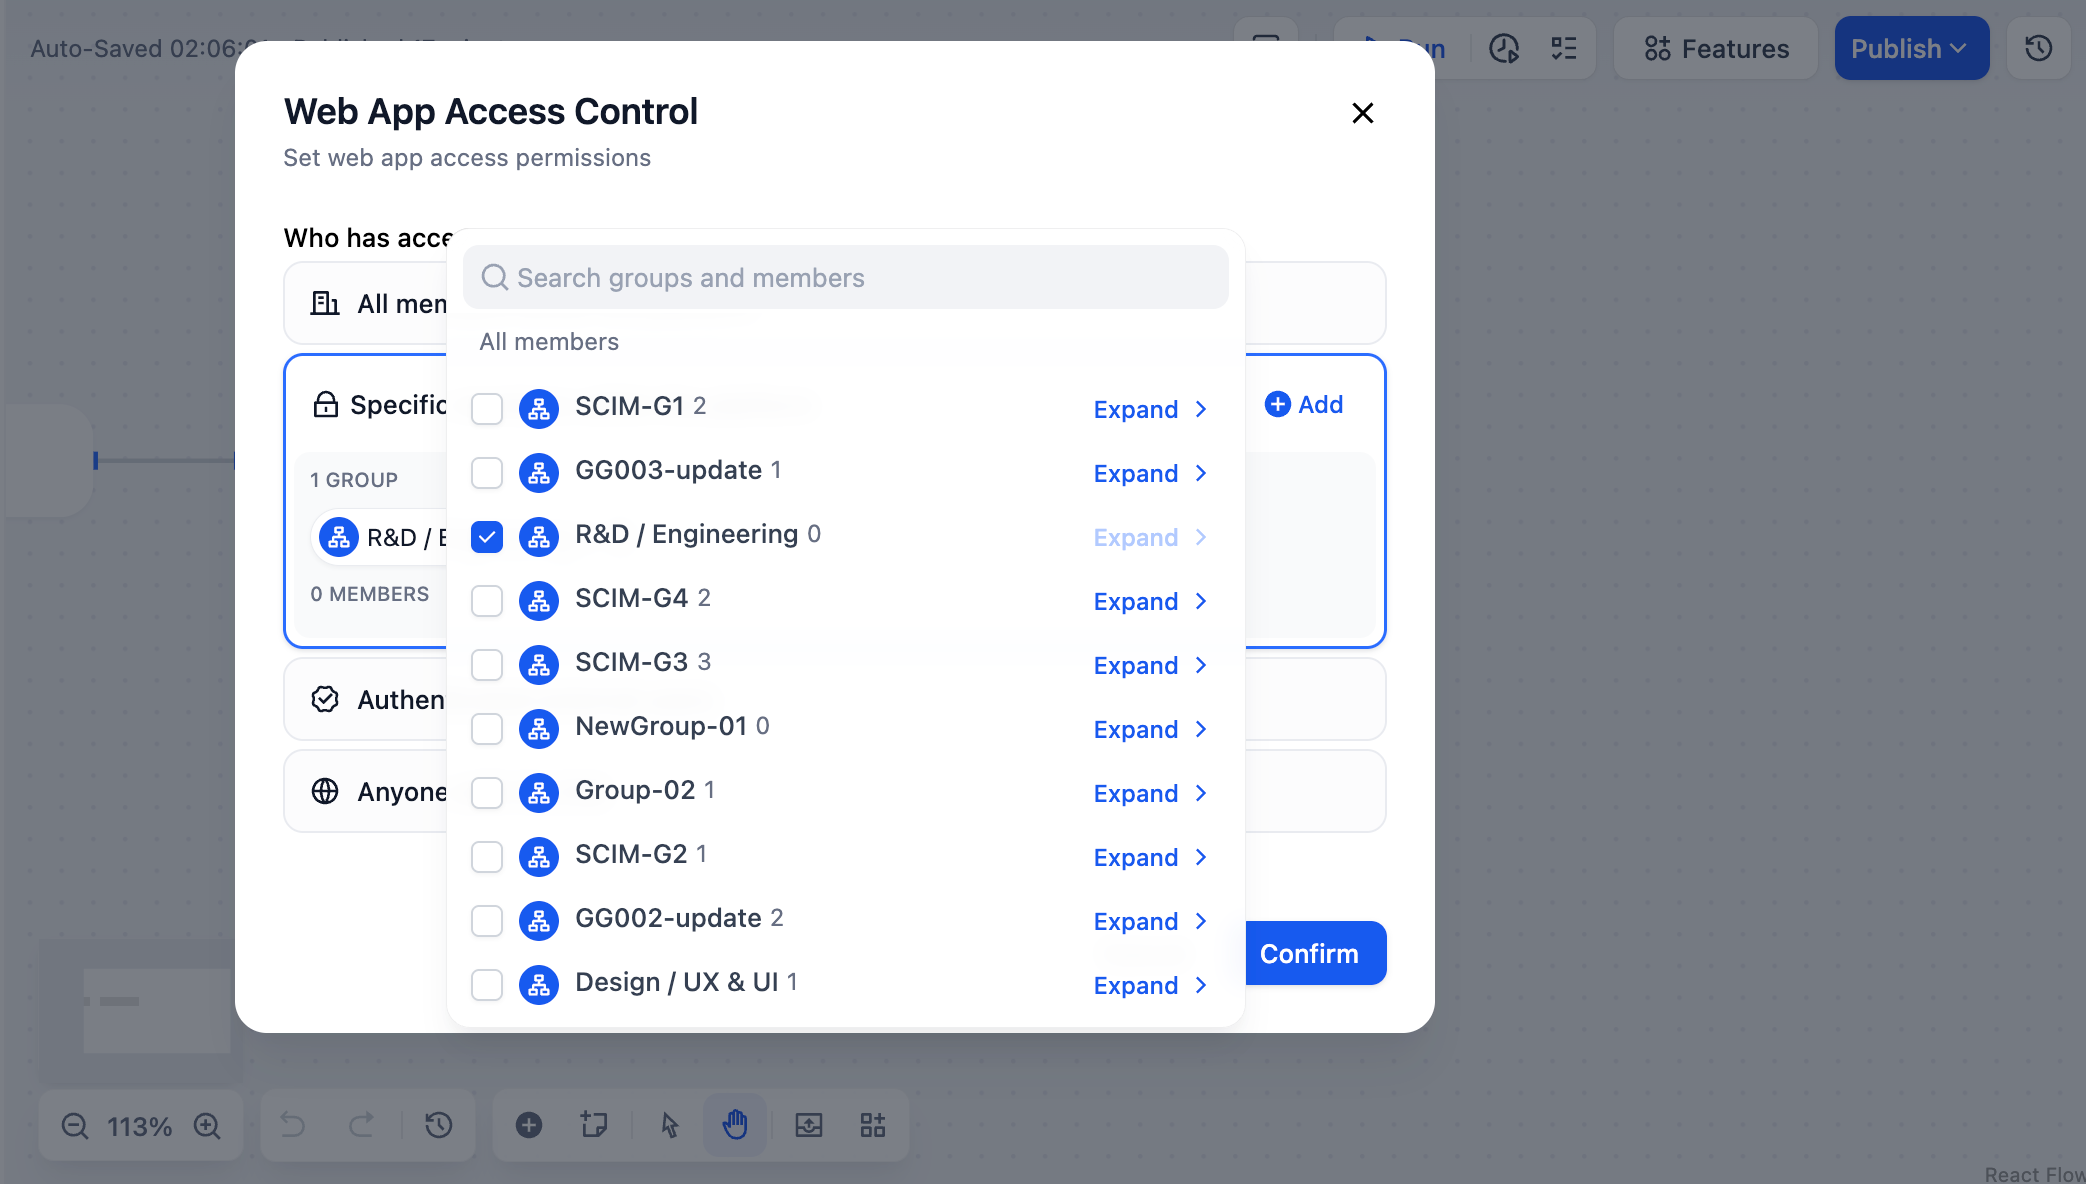
アプリを編集できても、公開された Web アプリにアクセスできるわけではありません。アプリを編集するメンバーも、Web アプリを使うにはアクセスリストへの追加が必要です。
認証済みの外部ユーザー
プラットフォーム外のユーザーが SSO 認証を通じてアプリにアクセスできます。管理者はサードパーティの ID プロバイダーを通じて外部ユーザーを管理し、内部ワークスペースデータとは別に保ちます。大企業
IT 部門がアプリを構築し、他部門は Dify に参加せずに使用
外部パートナー
サプライヤー、請負業者、またはクライアントに AI サービスを提供
カスタマーサポート
製品ヘルプと相談のための公開ツール
このオプションが無効になっている場合は、エンタープライズ ダッシュボードの管理者に Web アプリ外部ユーザー認証 の設定を依頼してください。
リンクを知っているすべてのユーザー
認証不要。 URL を持っている人なら誰でもすぐにアプリにアクセスできます。公開デモ、顧客向けツール、またはオープンリソースに使用します。「パブリックアクセスは管理者によって無効化されています」と表示される場合、エンタープライズ ダッシュボードの管理者がデプロイ全体でパブリックアクセスを無効にしています(Helm values の
enterprise.webappPublicAccessEnabled: false)。アプリの検索
ワークスペースのメンバーは、サイドバーの WEBアプリ セクションでアクセス可能な Web アプリを確認できます。よくある質問
権限の変更には再公開が必要ですか?
権限の変更には再公開が必要ですか?
いいえ。変更はすぐに適用されます。ただし、アクティブなセッションを持つユーザーは、新しい制限が有効になる前にセッションの有効期限が切れるのを待つ必要があります。
誰がアクセス権を持っているか確認するには?
誰がアクセス権を持っているか確認するには?
アプリの アクセスポイント ページで、Web アプリ カードの現在のレベルをクリックします。誰がアクセスできますか にレベルが表示され、特定のメンバーを選んでいる場合は選択済みのグループとメンバーも表示されます。
どの権限レベルを選択すべきですか?
どの権限レベルを選択すべきですか?
- プラットフォーム内の全メンバー:内部コラボレーションツール
- 特定のプラットフォーム内メンバー:部門固有または機密アプリ
- 認証済みの外部ユーザー:カスタマーサービスとパートナーツール
- リンクを知っているすべてのユーザー:公開デモ(慎重に使用)
Web アプリの権限は API アクセスに影響しますか?
Web アプリの権限は API アクセスに影響しますか?
いいえ。API アクセスは API キーで個別に制御されます。Web アプリの権限を変更しても、既存の API 機能には影響しません。