

只有工作空间所有者、管理员和编辑者角色才能创建和发布 Web 应用。
访问权限类型
从工作室 → Web 应用访问权限配置访问权限,或在编辑应用时从发布面板进行配置。 提供三个访问级别:组织内任何人
所有已加入 Dify Enterprise 的成员都可以访问该应用,无论是否属于你的工作空间。用户需通过企业管理员配置的 SSO 完成身份验证。 成员可通过直接 URL 访问应用。工作空间成员还可以在工作空间 探索 页面找到该应用。特定组或成员
新应用的默认设置。 仅允许已加入 Dify Enterprise 的指定成员访问,也可按分组授权。适用于部门工具或包含敏感数据的应用。 通过分组或个人配置访问权限:- 按分组
- 按个人
按分组授权后,成员加入分组时会自动获得应用访问权限,离开分组时会失去权限。
工作空间所有者、管理员和编辑者始终可以编辑工作空间中的任何应用。但是,他们仍需要被明确添加到访问列表中才能使用已发布的 Web 应用。
任何人
无需身份验证。 任何拥有 URL 的人都可以立即访问你的应用。用于公开演示、客户工具或开放资源。查找你的应用
团队成员可以在工作空间 探索 页面看到所有可访问的应用: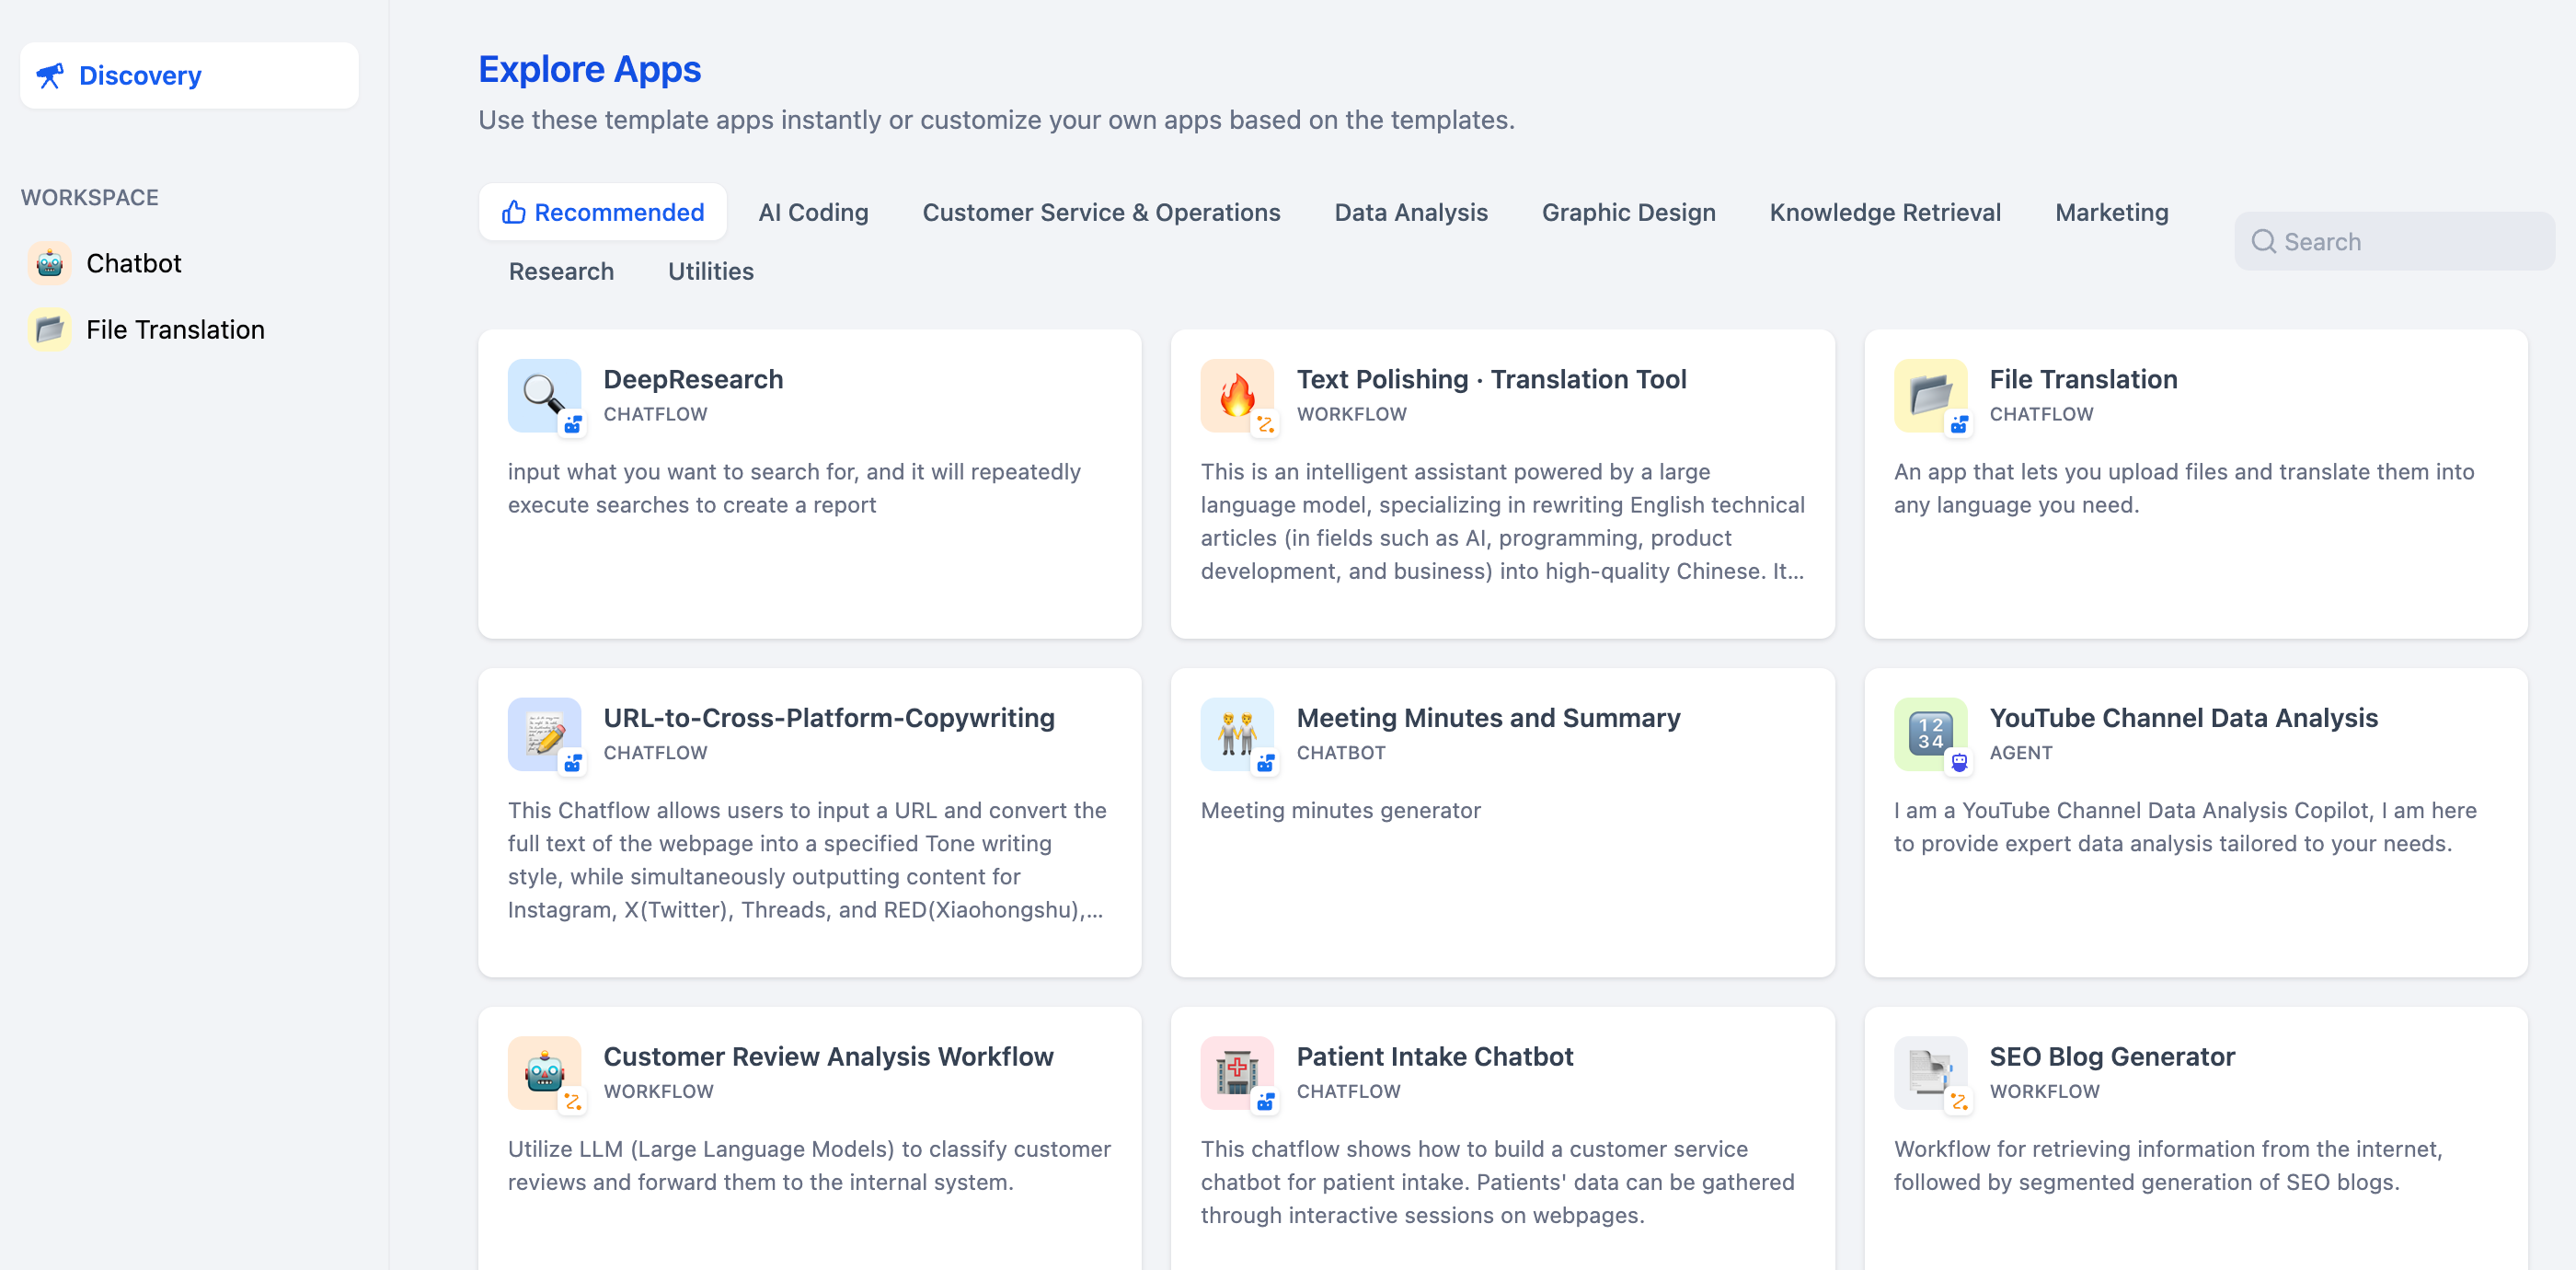
常见问题
权限更改是否需要重新发布?
权限更改是否需要重新发布?
不需要。更改立即生效。但是,有活动会话的用户可能需要等待其会话过期后,新的限制才会生效。
如何查看谁有访问权限?
如何查看谁有访问权限?
在应用发布设置的谁可以访问 Web 应用部分查看当前权限。
我应该选择哪个权限级别?
我应该选择哪个权限级别?
- 组织内任何人:内部协作工具
- 特定组或成员:部门特定或敏感应用
- 任何人:公开演示(谨慎使用)
Web 应用权限是否影响 API 访问?
Web 应用权限是否影响 API 访问?
不影响。API 访问由 API 密钥单独控制。更改 Web 应用权限不会影响现有的 API 功能。